Berita
Situs BSSN Diduga Diretas, Pakar Siber: Serangan Deface
Diterbitkan 26 Oktober 2021
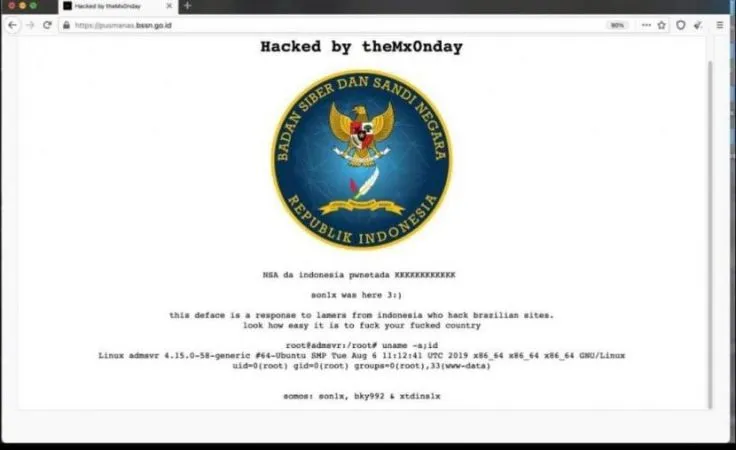
Situs Badan Siber dan Sandi Negara (BSNN), yakni www.pusmanas.bssn.go.id diduga diretas. Pakar keamanan siber, Pratama Persadha mengatakan, serangan itu diunggah oleh pengguna Twitter @son1x777 pada Rabu (20/10) lalu.
Pratama menyebut, unggahan tersebut bertuliskan 'Hacked by theMx0nday' atau telah diretas oleh theMx0nday. “Dituliskan oleh pelaku deface bahwa aksi ini dilakukan untuk membalas pelaku yang diduga dari Indonesia yang telah meretas website negara
Brasil," kata Pratama dalam keterangan tertulisnya, Senin (25/10).
Chairman lembaga riset siber Communication & Information System Security Research Center (CISSReC) itu menjelaskan, serangan berupa deface merupakan peretasan ke sebuah website dan mengubah tampilannya. Perubahan tersebut bisa
meliputi seluruh halaman atau di bagian tertentu saja.
Pratama mencontohkan, font website dapat diganti. Kemudian, muncul iklan yang mengganggu, hingga perubahan konten halaman secara keseluruhan.
Menurut Pratama, seharusnya BSSN sejak awal mempunyai rencana mitigasi atau Business Continuity Planning (BCP) ketika terjadi serangan siber. "Karena induk CSIRT (Computer Security Incident Response Team) yang ada di
Indonesia adalah BSSN," jelasnya.
Sementara itu, dikonfirmasi terpisah, Juru Bicara BSSN, Anton Setiawan mengatakan, pihaknya tengah menangani peretasan pada situs BSSN tersebut. Dia mengungkapkan, situs BSSN mengalami serangan deface yang berisi data-data mengenai repositori malware, yakni informasi atau laporan terkait malware.
"Saat ini penanganan situs tersebut telah dilakukan oleh Tim CSIRT BSSN, dikarenakan situs tersebut berisi data-data mengenai repositori malware," ungkap Anton.
sumber:republika