News
Aturan Perlindungan Setelah Insiden Data Bocor
Published 14 July 2021
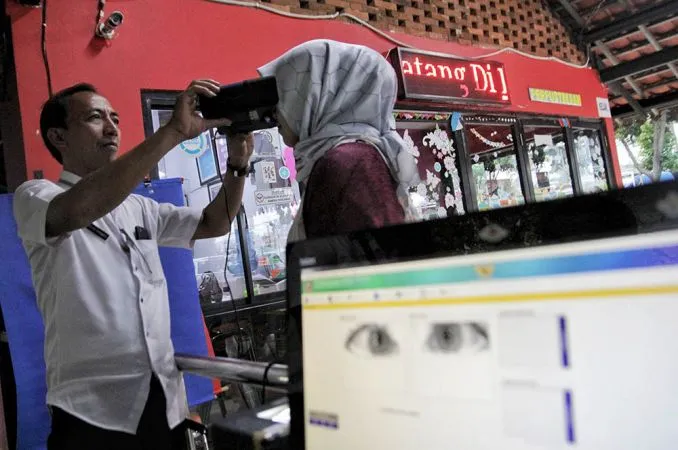
JAKARTA – Pegiat keamanan siber mendesak pemerintah dan Dewan Perwakilan Rakyat segera merampungkan pembahasan Rancangan Undang-Undang (RUU) Perlindungan Data Pribadi. Musababnya, masyarakat butuh kepastian tentang keamanan data pribadi mereka.
Ketua Lembaga Riset Siber Indonesia Communication and Information System Security Research Center (CISSReC), Pratama Persadha, mengatakan undang-undang tersebut akan menjadikan data pribadi sebagai privasi yang wajib dilindungi. Dengan begitu, kata dia, Undang-Undang Perlindungan Data Pribadi bisa melindungi masyarakat dari risiko kebocoran data pribadi. "Perlindungan data pribadi ini berhubungan dengan pengumpulan, penyelenggaraan, dan penyebarluasan data pribadi," kata Pratama melalui pesan pendeknya, kemarin.
RUU Perlindungan Data Pribadi menjadi hal yang makin penting setelah kerap terjadi kebocoran data pribadi. Beberapa pekan lalu, sebanyak 279 juta data penduduk Indonesia peserta Badan Penyelenggara Jaminan Sosial (BPJS) Kesehatan diduga bocor dan diperjualbelikan di situs Raidsforum.com. Data tersebut mencakup nomor induk kependudukan, kartu tanda penduduk (KTP), nomor telepon, alamat surat elektronik atau, e-mail, nama, alamat, hingga gaji.
sumber: koran tempo